Privacy-First-iOS-Apps von Anfang an zu entwickeln bedeutet, eine iOS-App so zu gestalten, dass sie nur die Daten erfasst, die sie wirklich benötigt, so viel wie möglich direkt auf dem Gerät verarbeitet und Datenschutz nie als nachträglich angeflanschte Funktion behandelt. So gebaute Apps passen natürlich zu Apples Plattformstrategie, haben weniger Probleme bei der App-Store-Prüfung und gewinnen messbares Nutzervertrauen.
Key Takeaways
- Datensparsamkeit bedeutet, nur die Daten anzufordern, die eine bestimmte Funktion erfordert – genau dann, wenn sie gebraucht werden – und sie so früh wie möglich wieder zu löschen.
- On-Device-Verarbeitung mit Frameworks wie Core ML, Natural Language und Vision hält sensible Daten vollständig von Servern fern.
- Datenschutz erst nach dem Launch nachzurüsten kostet deutlich mehr Entwicklungszeit und Nutzervertrauen, als ihn von Anfang an einzuplanen.
- Apple Intelligence verarbeitet viele persönliche Aufgaben vollständig auf dem Gerät; Entwickler können Personalisierung an die System-Intelligenz delegieren, statt eigene Datenpipelines zu bauen.
- iOS 18 und neuer geben Nutzern granulare Kontrolle über Kontakte, Standortgenauigkeit und App-Sichtbarkeit und erhöhen damit die Anforderungen an Apps, jede angeforderte Berechtigung zu rechtfertigen.
- Apps, die verweigerte Berechtigungen elegant abfangen und ihren vollen Kernfunktionsumfang ohne Datenweitergabe bieten, schneiden bei App-Store-Bewertungen besser ab.
- Das Privacy Nutrition Label im App Store verlangt eine korrekte Offenlegung aller erfassten Daten; falsche Labels sind ein Grund für Ablehnung oder Entfernung.
- Eine Privacy-First-Architektur ist ein Wettbewerbsvorteil, keine Einschränkung – besonders in den Kategorien Gesundheit, Finanzen und Produktivität.
Was bedeutet Datensparsamkeit in der iOS-App-Entwicklung?
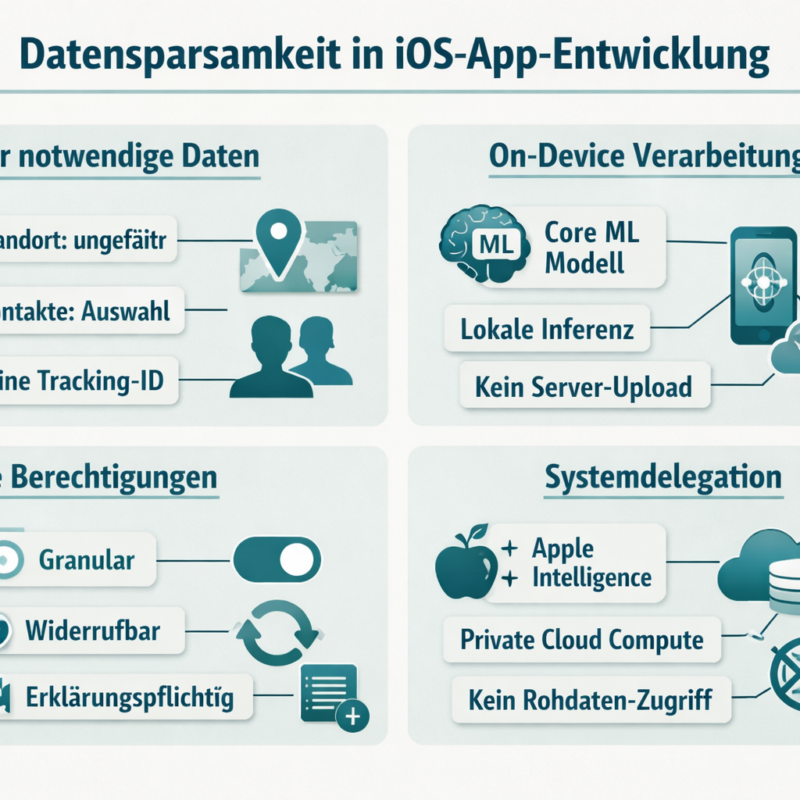
Datensparsamkeit (data minimization) in iOS-App-Entwicklung bedeutet: Eine App fordert ausschließlich die Daten an, die eine konkrete Funktion erfordert, und nur dann, wenn diese Funktion aktiv genutzt wird. Daten, die nicht mehr benötigt werden, werden sofort gelöscht.
In der Praxis bedeutet das:
- Standortdaten nur abfragen, wenn der Nutzer eine standortbasierte Funktion aufruft, nicht beim App-Start.
- Ungefähren Standort statt genauen Koordinaten verwenden, sofern die Funktion das erlaubt.
- Kontaktzugriff auf eine vom Nutzer ausgewählte Teilmenge beschränken, nicht auf das gesamte Adressbuch.
- Keine persistenten Geräte-Identifier sammeln, die geräteübergreifendes Tracking ermöglichen würden.
Apple hat Datensparsamkeit als expliziten Designpfeiler in Entwickler-Sessions formalisiert. Die Kernregel lautet: Frage nur nach dem, was du brauchst, nur wenn du es brauchst, und biete immer eine Alternative an, wenn der Nutzer die Freigabe verweigert.
Häufiger Fehler: Viele Teams fordern beim ersten App-Start alle Berechtigungen an, um spätere Implementierungsarbeit zu vermeiden. Das führt zu hohen Ablehnungsraten, schlechten Bewertungen und App-Store-Problemen.
Warum Privacy-First von Anfang an und nicht nachträglich?
Privacy nachträglich einzubauen kostet ein Vielfaches gegenüber dem, was es kostet, von Anfang an richtig zu designen. Das gilt für Entwicklungszeit, Architekturanpassungen und verlorenes Nutzervertrauen.
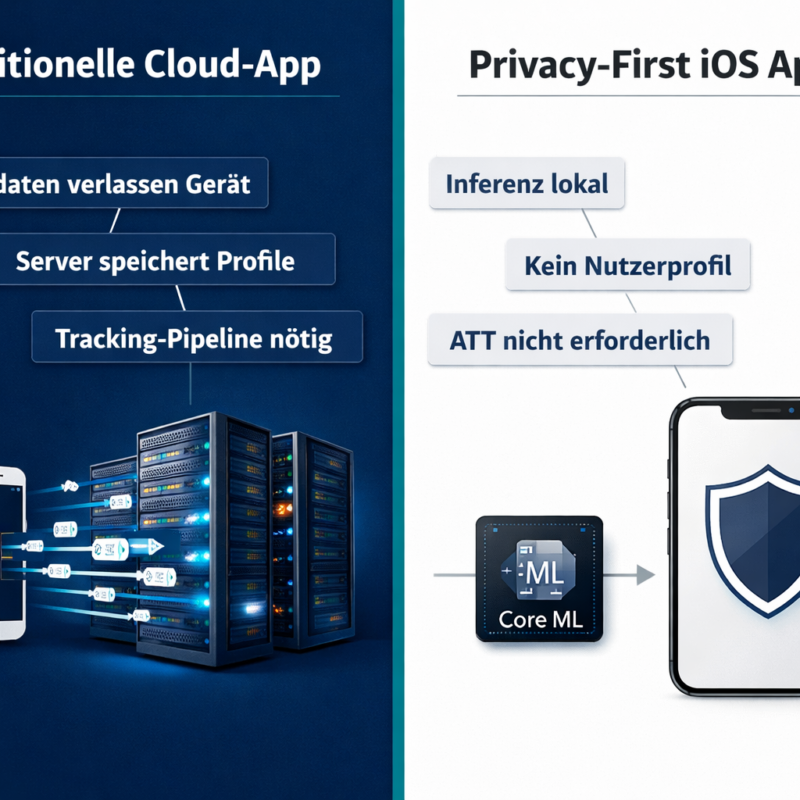
Wer eine Datenerfassungs-Pipeline erst aufbaut und sie später entfernen will, stößt auf verkettete Abhängigkeiten: Analytics-SDKs, die tief im Code sitzen, Authentifizierungsflüsse, die auf Server-Profilen basieren, und Drittanbieter-Bibliotheken, die eigene Tracking-Logik mitbringen. Jede dieser Abhängigkeiten muss einzeln aufgelöst werden.
Privacy-First-iOS-Apps zu entwickeln bedeutet dagegen, diese Abhängigkeiten gar nicht erst entstehen zu lassen. Konkrete Vorteile:
- Keine ATT-Dialoge (App Tracking Transparency) nötig, wenn keine geräteübergreifende Verfolgung stattfindet.
- Privacy Nutrition Labels im App Store sind einfacher und kürzer, weil weniger Daten gesammelt werden.
- Weniger Angriffsfläche bei Sicherheitsvorfällen, weil sensible Daten das Gerät nie verlassen.
- Geringere Compliance-Kosten bei DSGVO, HIPAA und ähnlichen Regularien.
Wie implementiert man On-Device Processing in iOS-Apps?
On-Device Processing in iOS bedeutet, dass Berechnungen, Klassifizierungen und Vorhersagen direkt auf dem Gerät des Nutzers ausgeführt werden, ohne dass Rohdaten an einen Server gesendet werden. Apple stellt dafür mehrere spezialisierte Frameworks bereit.
Die wichtigsten Frameworks:
| Framework | Einsatzbereich | Datenschutzvorteil |
|---|---|---|
| Core ML | Modell-Inferenz (Bilder, Text, Zahlen) | Keine Daten verlassen das Gerät |
| Vision | Gesichtserkennung, Objekterkennung | Lokale Bildverarbeitung |
| Natural Language | Textklassifizierung, Sentiment | Kein Text-Upload nötig |
| Create ML | Modelltraining auf dem Mac | Eigene Modelle, kein Cloud-Training |
| Speech | Spracherkennung | Offline-Modus verfügbar |
Schritte zur Implementierung:
- Identifiziere alle Features, die aktuell Daten an Server senden, um eine Analyse durchzuführen.
- Prüfe, ob ein Core-ML-Modell dieselbe Aufgabe lokal erledigen kann.
- Trainiere oder konvertiere ein Modell mit Create ML oder dem Core ML Tools Python-Paket.
- Binde das Modell als
.mlpackage-Datei direkt in die App ein. - Teste Latenz und Akkuverbrauch auf echten Geräten, nicht nur im Simulator.
Edge Case: Sehr große Modelle können den App-Download-Größe erhöhen. Apple erlaubt On-Demand-Resources, um Modelle nachzuladen, ohne sie im initialen Bundle zu liefern.
Core ML vs. Server-seitige Verarbeitung: Was ist besser für iOS-Apps?
Core ML ist die bessere Wahl, wenn Datenschutz, Offline-Verfügbarkeit und niedrige Latenz Priorität haben. Server-seitige Verarbeitung ist sinnvoll, wenn Modelle zu groß für das Gerät sind oder regelmäßige Updates ohne App-Update nötig sind.
Apple Intelligence nutzt genau diesen hybriden Ansatz: Viele Anfragen werden vollständig auf dem Gerät bearbeitet. Nur wenn die Aufgabe mehr Rechenleistung erfordert, wird sie an Private Cloud Compute weitergeleitet, einer Serverarchitektur, bei der Nutzerdaten verschlüsselt, ephemer verarbeitet und nicht gespeichert werden. Nutzerdaten werden dort ausdrücklich nicht für das Training von Foundation Models verwendet.
Entscheidungsregel:
- Wähle Core ML, wenn: Eingabedaten persönlich sind (Fotos, Sprachaufnahmen, Gesundheitsdaten), Offline-Betrieb wichtig ist, oder Latenz unter 200 ms liegen muss.
- Wähle Server-Verarbeitung, wenn: Das Modell mehrere Gigabyte groß ist und nicht sinnvoll komprimiert werden kann, oder wenn Echtzeit-Updates des Modells nötig sind.
Welche Daten sollten niemals das Gerät verlassen?
Bestimmte Datenkategorien sind so sensibel, dass sie das Gerät unter keinen Umständen verlassen sollten, es sei denn, der Nutzer hat explizit und informiert zugestimmt.
Daten, die lokal bleiben müssen:
- Biometrische Daten (Face ID, Touch ID werden von der Secure Enclave verwaltet und verlassen das Gerät nie)
- Gesundheits- und Fitnessdaten aus HealthKit
- Standorthistorie und Bewegungsprofile
- Passwörter und Passkeys (iOS 18 stellt dafür die neue Passwörter-App als systemseitige Lösung bereit)
- Inhalte privater Nachrichten
- Finanzielle Transaktionsdaten
Apple Intelligence filtert beim Verarbeiten von Anfragen in Private Cloud Compute aktiv persönlich identifizierbare Informationen wie Sozialversicherungsnummern und Kreditkartennummern heraus. Für App-Entwickler bedeutet das: Wenn das System selbst diese Daten schützt, sollte die App erst recht keinen Grund haben, sie zu sammeln.
Häufige Fehler bei der iOS-App-Privacy
Die meisten Privacy-Probleme in iOS-Apps entstehen nicht durch böse Absicht, sondern durch bequeme Standardeinstellungen und ungeprüfte Drittanbieter-SDKs.
Die fünf häufigsten Fehler:
Analytics-SDKs unreflektiert einbinden: Viele populäre Analytics-Bibliotheken sammeln Gerätefingerabdrücke, IDFA oder Verhaltensprofile. Jedes SDK muss auf seine Datenschutzpraktiken geprüft werden, bevor es ins Projekt kommt.
Berechtigungen zu früh anfordern: Eine Standortabfrage beim ersten App-Start ohne Kontext führt fast immer zur Ablehnung.
Privacy Nutrition Labels unvollständig ausfüllen: Apple prüft Labels aktiv. Fehlende oder falsche Angaben führen zu Ablehnungen oder App-Entfernung.
Fehler bei der Datenlöschung: Daten, die lokal gespeichert werden, müssen auch gelöscht werden, wenn der Nutzer dies fordert oder das Konto löscht.
Drittanbieter-Crash-Reporter mit vollen Stack-Traces: Stack-Traces können persönliche Daten enthalten, die in Logs landen. Anonymisierung ist Pflicht.
Was kosten Privacy-First iOS-Apps in der Entwicklung?
Privacy-First-Architektur erhöht die initiale Entwicklungszeit moderat, senkt aber langfristige Kosten erheblich. Eine grobe Einschätzung: 10 bis 20 Prozent mehr Aufwand in der Planungs- und Architekturphase, dafür deutlich weniger Nacharbeit bei Compliance-Audits und App-Store-Ablehnungen.
Konkrete Kostentreiber und wie Privacy-First sie beeinflusst:
- Core-ML-Modellintegration: Einmaliger Aufwand von wenigen Tagen für einfache Klassifizierungsmodelle. Spart laufende Server-Kosten.
- Berechtigungsdesign: Gutes UX-Design für Berechtigungsanfragen kostet Zeit, verhindert aber Ablehnungen.
- Drittanbieter-Audit: Jedes SDK zu prüfen dauert, reduziert aber das Risiko von App-Store-Problemen und DSGVO-Bußgeldern erheblich.
- Privacy Nutrition Labels: Korrekte Dokumentation ist Pflicht. Fehler kosten Reviewzeit und Reputation.
Privacy-First-iOS-Apps zu entwickeln ist kein Luxus für große Teams. Kleine Indie-Entwickler profitieren besonders, weil sie keine komplexen Server-Infrastrukturen betreiben müssen.
App-Store-Anforderungen für Privacy Labels und Datensparsamkeit
Seit Ende 2020 verlangt Apple für alle neuen Apps und Updates im App Store eine Privacy Nutrition Label, die genau angibt, welche Daten gesammelt werden, zu welchem Zweck, und ob sie mit der Identität des Nutzers verknüpft werden.
Was angegeben werden muss:
- Daten, die zur Nutzeridentifizierung verwendet werden (Name, E-Mail, Geräte-ID)
- Daten, die für Tracking genutzt werden (auch durch eingebundene SDKs)
- Daten, die gesammelt, aber nicht mit der Identität verknüpft werden
Apps, die wenig oder keine Daten sammeln, haben kürzere, transparentere Labels, was im App Store als Vertrauenssignal wirkt. iOS 18 ergänzt dies durch eine systemweite Privacy-Übersicht, in der Nutzer auf einen Blick sehen, welche Apps auf Standort, Kontakte, Kalender, Dateien und Gesundheitsdaten zugreifen.
Praktische Empfehlung: Führe ein internes Datenregister, das für jedes gesammelte Datenelement festhält, warum es gesammelt wird, wo es gespeichert wird, wie lange es aufbewahrt wird, und ob es das Gerät verlässt.
Privacy-First-Apps in Healthcare vs. Social Media
Der richtige Ansatz für Datensparsamkeit hängt stark von der App-Kategorie ab. Healthcare-Apps und Social-Media-Apps haben fundamental unterschiedliche Anforderungen und Risikoprofile.
Healthcare-Apps:
- Unterliegen zusätzlich HIPAA (USA) oder ähnlichen nationalen Gesetzen.
- Gesundheitsdaten dürfen HealthKit nur mit expliziter Nutzererlaubnis lesen oder schreiben.
- On-Device Processing ist hier nicht nur eine Best Practice, sondern oft rechtlich geboten.
- Keine Gesundheitsdaten an Werbenetzwerke oder Analytics-Anbieter weitergeben.
Social-Media-Apps:
- Nutzerprofile und Inhalte erfordern per Definition Server-Speicherung.
- Datensparsamkeit bedeutet hier: keine Verhaltensprofile über App-Grenzen hinaus, kein Tracking ohne ATT-Zustimmung, minimale Metadaten in Uploads.
- Lokale Verarbeitung für Inhaltsempfehlungen (z. B. mit Core ML) reduziert die Menge an Verhaltensdaten, die an Server gesendet werden müssen.
Entscheidungsregel: Je sensibler die Datenkategorie, desto stärker muss On-Device Processing priorisiert werden. Healthcare und Finanz-Apps sollten Server-Verarbeitung als Ausnahme behandeln, nicht als Standard.
Kann man mit einer Privacy-First-iOS-App Geld verdienen?
Ja, und Privacy-First schließt profitable Geschäftsmodelle nicht aus. Es schließt nur bestimmte Monetarisierungsformen aus, nämlich verhaltensbasierte Werbung, die geräteübergreifendes Tracking voraussetzt.
Funktionierende Geschäftsmodelle für Privacy-First-Apps:
- Einmaliger Kauf oder Abo: Direkte Monetarisierung ohne Abhängigkeit von Nutzerdaten.
- Kontextuelle Werbung: Werbung basierend auf dem aktuellen App-Kontext, nicht auf Nutzerprofilen.
- B2B-Lizenzierung: Unternehmen zahlen für Apps, die garantiert keine Mitarbeiterdaten abfließen lassen.
- Premium-Tier für Datenschutz: Nutzer zahlen explizit für eine werbefreie, tracking-freie Version.
Privacy ist in 2026 ein echtes Differenzierungsmerkmal im App Store. Apps, die transparent kommunizieren, dass sie keine Daten sammeln, erzielen nachweislich bessere Bewertungen in datenschutzbewussten Märkten wie Deutschland, Österreich und der Schweiz.
Wie teste ich, ob meine iOS-App wirklich Datensparsamkeit umsetzt?
Eine App zu testen, ob sie tatsächlich Datensparsamkeit umsetzt, erfordert mehr als Unit-Tests. Es braucht gezieltes Netzwerk-Monitoring und systematische Berechtigungsaudits.
Testmethoden:
- Netzwerktraffic analysieren: Verwende den Instruments-Profiler oder einen lokalen Proxy (z. B. Charles Proxy), um alle ausgehenden Verbindungen der App zu protokollieren. Jede unerwartete Domain ist ein Warnsignal.
- Privacy Report in iOS nutzen: iOS zeigt im Datenschutzbericht, welche Apps auf welche Daten zugegriffen haben. Teste die eigene App damit.
- Berechtigungen systematisch verweigern: Teste alle App-Flows mit verweigerten Berechtigungen. Die App muss in allen Fällen funktionsfähig bleiben oder eine sinnvolle Alternative anbieten.
- SDK-Audit mit App Privacy Report: Apples App Privacy Report zeigt auch Drittanbieter-Domains, die kontaktiert werden.
- Privacy Manifest prüfen: Ab iOS 17 sind Privacy Manifests für bestimmte SDKs Pflicht. Fehlende Manifeste führen zu App-Store-Warnungen.
Was passiert, wenn die App versehentlich Nutzerdaten sendet?
Wenn eine iOS-App unbeabsichtigt Nutzerdaten an Server sendet, drohen App-Store-Entfernung, DSGVO-Bußgelder und Reputationsschäden. Die Reaktion sollte sofort sein: Hotfix einreichen, betroffene Nutzer informieren (gesetzlich vorgeschrieben in der EU), und einen Datenschutz-Incident-Response-Prozess etablieren.
Fazit und nächste Schritte
Privacy-First-iOS-Apps zu entwickeln ist kein idealistisches Konzept, sondern eine praktische Architekturentscheidung mit messbaren Vorteilen. Apple bewegt sich klar in Richtung On-Device Intelligence, granularer Nutzerkontrolle und systemseitiger Datenverwaltung. Entwickler, die diesen Weg früh einschlagen, sparen Nacharbeit, vermeiden Compliance-Risiken und bauen Apps, die im App Store und bei Nutzern besser ankommen.
Konkrete nächste Schritte:
- Führe ein Datenregister für deine App durch und dokumentiere jeden Datenpunkt, den du sammelst.
- Ersetze mindestens einen Server-API-Call durch ein Core-ML-Modell in deinem nächsten Sprint.
- Prüfe alle eingebundenen SDKs auf ihre Privacy Manifests und Datenweitergabe-Praktiken.
- Teste die App vollständig mit allen verweigerten Berechtigungen und behebe alle Abstürze oder Blockaden.
- Aktualisiere die Privacy Nutrition Labels im App Store Connect auf Basis deines Datenregisters.
- Delegiere Personalisierungsfunktionen wo möglich an Apple Intelligence und Systemframeworks, statt eigene Tracking-Pipelines zu bauen.
FAQ
Was ist der Unterschied zwischen Datensparsamkeit und Datenvermeidung? Datenvermeidung bedeutet, gar keine Daten zu sammeln. Datensparsamkeit bedeutet, nur die Mindestmenge zu sammeln, die für eine bestimmte Funktion notwendig ist. In der iOS-Entwicklung ist Datensparsamkeit der praktikablere Ansatz.
Muss ich ATT (App Tracking Transparency) implementieren, wenn meine App keine Werbung schaltet? ATT ist nur erforderlich, wenn die App den IDFA oder andere Identifier für geräteübergreifendes Tracking nutzt. Privacy-First-Apps, die kein Cross-App-Tracking betreiben, benötigen keinen ATT-Dialog.
Kann Core ML alle Server-API-Calls ersetzen? Nein. Core ML eignet sich für Klassifizierung, Vorhersage und Analyse auf Basis lokaler Daten. Für Echtzeit-Daten aus externen Quellen oder sehr große Modelle bleibt Server-Kommunikation notwendig.
Was ist Private Cloud Compute? Private Cloud Compute ist Apples serverbasierte Infrastruktur für Apple Intelligence, bei der Nutzerdaten verschlüsselt und ephemer verarbeitet werden. Daten werden nicht gespeichert und nicht für Modelltraining verwendet.
Wie gehe ich mit Analytics um, ohne Datenschutz zu verletzen? Nutze Apples differenzielle Datenschutz-Analysen über das System oder beschränke dich auf aggregierte, nicht personenbezogene Ereignisse. Vermeide Bibliotheken, die Nutzerprofile über App-Grenzen hinaus aufbauen.
Sind Privacy Nutrition Labels im App Store rechtlich bindend? Sie sind vertraglich bindend gegenüber Apple und können bei Falschangaben zur App-Entfernung führen. In der EU können sie auch datenschutzrechtlich relevant sein.
Wie behandle ich Nutzer, die alle Berechtigungen verweigern? Die App muss einen sinnvollen Kernfunktionsumfang ohne jede Berechtigung bieten. Berechtigungsanfragen sollten kontextuell und mit klarer Begründung erfolgen, nie als Voraussetzung für den App-Start.
Was ist ein Privacy Manifest in iOS? Ein Privacy Manifest ist eine Datei, die SDKs und Apps ab iOS 17 deklarieren müssen, um anzugeben, welche APIs sie nutzen und warum. Fehlende Manifests führen zu App-Store-Warnungen.
Kann ich mit einer Privacy-First-App personalisierte Empfehlungen anbieten? Ja, durch On-Device-Modelle mit Core ML. Personalisierung basiert dann auf lokal gespeicherten Präferenzen, ohne dass Verhaltensdaten an Server gesendet werden.
Was passiert mit meiner App, wenn Apple die Privacy-Anforderungen verschärft? Privacy-First-Apps sind strukturell besser vorbereitet auf neue Anforderungen, weil sie weniger Abhängigkeiten von Datenflüssen haben, die angepasst werden müssten.
Hinterlasse jetzt einen Kommentar